最大約660万件。タイムズカーの情報漏えいは、あなたの会社でも起こりえます
2026年9月28日、カーシェアサービス「タイムズカー」の運営会社が、システムへの不正アクセスにより、最大約660万件のアカウントの個人情報が漏えいしたと発表しました。さらに、9月29日の第3報では、運転免許証画像などの本人確認書類が漏えいしたアカウントは約160万件にのぼると公表されています。
大手企業であっても、不正アクセスを完全に防ぐのは簡単ではありません。「うちは大丈夫」という思い込みが、いちばん危ういのです。明日は我が社かもしれません。この記事では、公式発表の事実を確認したうえで、企業が備えておきたい対応と、社内の不正が疑われるときの初動、そして探偵とデジタルフォレンジックを組み合わせた調査について解説します。
現時点でわかっていること
以下は、運営会社の公式発表(第3報、2026年9月29日)と、ITmedia・時事通信などの報道にもとづく内容です。今後の調査で更新される可能性があるため、最新の情報は公式のお知らせをご確認ください。
- 漏えい件数:最大約660万件のアカウントの個人情報が漏えいしたと発表されています。
- 本人確認書類:運転免許証画像などの本人確認書類が漏えいしたアカウント数は約160万件です。画像の種類として、運転免許証、現住所確認書類、学生証、家族確認書類が挙げられています。
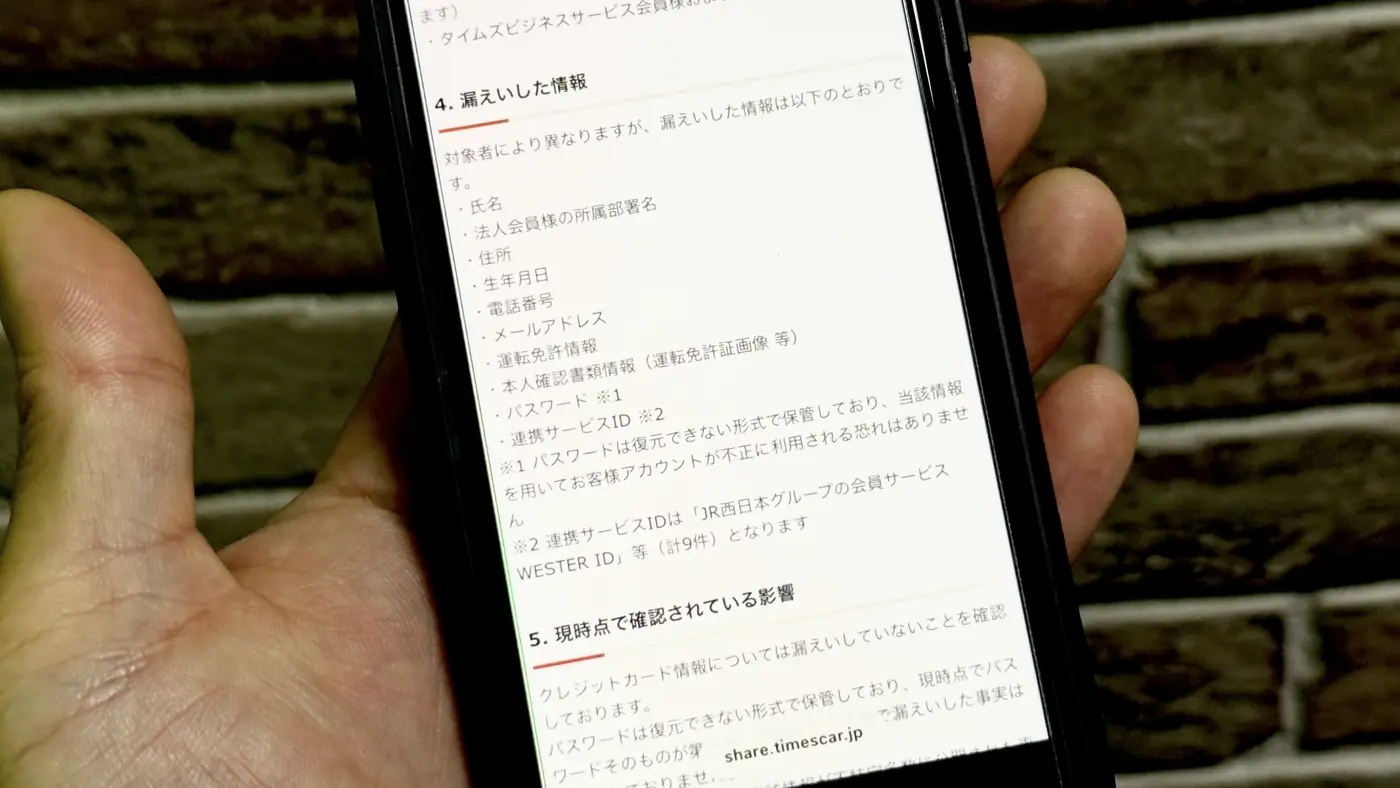
- 漏えいした情報の種類:氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、本人確認書類の情報、パスワード、連携サービスID、法人会員の所属部署名などです。
- クレジットカード情報:漏えいしていないことを確認したと発表されています。
- パスワード:復元できない形式で保管していたと説明されています。
- 不正利用:報道時点では、情報の不正な利用は確認されていないとされています。
- 会社の対応:9月25日に不正アクセスを検知し、26日までに経路を遮断しました。外部の専門機関によるフォレンジック調査も実施しています。
なお、今回の事案は外部からの不正アクセスであり、従業員などによる内部不正とは別のものです。
一度流出した本人確認書類は、回収できません
インターネットに流れた画像やデータは、あとから完全に回収することができません。一般に、免許証などの本人確認書類の画像が第三者の手に渡ると、なりすましによる契約の申し込みや、本人・家族を装った詐欺などに悪用されるおそれがあるとされています。運営会社は、現時点で不正利用は確認されていないとしていますが、油断はできません。
法人会員の所属部署名のような情報も見過ごせません。取引先や従業員を狙った、なりすましメールの材料になりうるからです。
運営会社は、会員に対して次のように注意を呼びかけています。
「当社を装ったメール、SMS、電話等には十分ご注意ください。身に覚えのない連絡に記載されたリンクや添付ファイルを開いたり、パスワード、認証コード、クレジットカード情報等を入力したりしないようお願いいたします。」
タイムズカーの会員だった方が、今すぐやっておきたい対策
タイムズカーの会員(退会済みの方を含む)や、法人会員に登録していた方は、次の対策を早めに行ってください。公式の窓口と、一般に推奨されている対策をまとめています。
個人の方
- 公式の案内を確認する:運営会社は、対象者に順次、個別に案内するとしています。不明な点は、公式サイトの問い合わせフォームや、公式のお知らせで確認してください。電話窓口(0120-25-8924、24時間受付)も設けられていますが、後述のとおり、つながりにくい状況です。
- タイムズカーを装った連絡に近づかない:メール、SMS、電話のリンクや添付ファイルは開かず、パスワードや認証コード、クレジットカード情報を入力しないでください。確認が必要なときは、公式サイトのお知らせから、ご自身で調べて連絡します。
- パスワードを見直す:運営会社は、パスワードは復元できない形式で保管していたと説明しています。それでも、同じパスワードを他のサービスで使い回している場合は、変更をおすすめします。可能なサービスでは二段階認証も設定しておくと安心です。
- 請求や明細を確認する:クレジットカードや携帯電話の請求に、身に覚えのないものがないかを確認します。
- 信用情報を確認する:なりすまし契約が心配な場合は、信用情報機関(CIC、JICC、全国銀行個人信用情報センター)に、ご自身の信用情報の開示を請求して、身に覚えのない契約がないかを確認できます。
- 被害の疑いがあれば、すぐ相談する:身に覚えのない請求、契約、口座開設などの連絡があった場合は、一人で判断せず、カード会社や契約先、警察、消費者ホットライン(188)に相談してください。免許証の悪用が心配な場合は、警察や運転免許センターにも相談できます。
問い合わせの電話が、つながりません
当社が確認したところ、2026年9月30日の時点で、タイムズカーの問い合わせ窓口の電話は、つながらない状態が続いていました。不安を感じた会員からの問い合わせが集中しているとみられます。電話が使えない状況では、次の点に注意してください。
- 何度もかけ続けない:つながらないまま長時間、電話に張りつく必要はありません。公式サイトの問い合わせフォームを使い、公式からの個別の案内を待ちましょう。
- 「つながらない」を悪用した連絡に注意する:窓口がつながらない状況は、偽のサポートを装った詐欺に狙われやすくなります。「こちらの番号におかけください」「今すぐ手続きが必要です」といったメールやSMSは、公式の案内ではない可能性があります。番号やURLは、必ず公式サイトのお知らせで確認してください。
- 焦って個人情報を入力しない:不安につけ込んで、パスワード、認証コード、クレジットカード情報を聞き出そうとする連絡には、応じないでください。
法人会員・企業の方
- 従業員に周知する:法人会員の所属部署名も漏えいした情報に含まれます。所属部署や担当者を装った、標的型のメールや電話が来る可能性を、社内に共有してください。
- 取引先を装った連絡に注意する:「支払先が変わった」「至急の振り込み」など、金銭にかかわる連絡は、必ず別の手段で真偽を確認します。
- 登録した従業員の情報を洗い出す:誰が、どのアカウントで登録していたのかを整理し、対象の従業員に個別に連絡します。
- 自社の情報管理を点検する:この機会に、外部サービスに預けている従業員・顧客の情報と、アクセス権限、退職者のアカウントの扱いを見直します。
自社で漏えいが起きたら、時計はすぐに動き出します
個人情報保護委員会のガイドラインでは、次のいずれかに当たる漏えいが起きた場合、同委員会への報告と、本人への通知が求められています。
- 要配慮個人情報が含まれる場合
- 不正に利用されると財産的な被害が生じるおそれがある場合
- 不正アクセスなど、不正の目的をもった行為による場合
- 漏えいした人数が1,000人を超える場合
報告は、状況を把握した段階での「速報」(おおむね3〜5日以内)と、詳細をまとめた「確報」(30日以内。不正の目的によるおそれがある場合は60日以内)の2段階です。原因がつかめないまま期限だけが迫る、という事態を避けるには、日頃から調査の入口を決めておくことが欠かせません。実際の対応にあたっては、個人情報保護委員会の案内や、弁護士・専門会社に確認してください。
情報を漏らすのは、外部の攻撃者だけではありません
情報処理推進機構(IPA)が公表している「情報セキュリティ10大脅威」では、組織向けの脅威として、内部不正による情報漏えいが継続して取り上げられています。退職を控えた従業員や、現役の従業員が、顧客情報や設計データなどを持ち出すケースです。気づいたときには、すでにデータが社外に渡っていることもあります。
次のような点は、内部不正を疑うきっかけになることがあります。ただし、どれか1つだけで不正と決めつけるものではありません。
- 退職予定者が、業務と関係のない大量のファイルを閲覧・コピーしている
- 深夜や休日に、ふだんはしないアクセスがある
- 私物のUSBメモリやクラウドサービスに、業務データを移している形跡がある
- 競合他社との接点が見え、取引先から「他社から連絡が来た」という話が入る
初動の数時間が、証拠の価値を左右します
アクセスの記録(ログ)は、一定の期間で上書きされることがあります。また、対象の端末を操作するたびに、ファイルのアクセス日時などが書き換わり、あとから証拠として使いにくくなるおそれがあります。疑いを持った直後の動きが、その後の調査の質を左右します。
やっておきたいこと
- 気づいた日時、状況、関係しそうな人物を、時系列でメモに残します。
- 疑わしい人物のアクセス権限や、持ち出しの経路を、必要な範囲で見直します。
- 対象の社用PCやスマートフォンは、電源や操作を最小限にとどめ、そのままにしておきます。
- PCやクラウドの解析が必要な場合は、早めにデジタルフォレンジックの専門家に相談します。
避けたいこと
- 本人の端末やアカウントを、許可なく開いたり、ログインしたりすること(法律上の問題になるおそれがあります)。
- 社内で憶測を広めること(名誉毀損などのトラブルにつながります)。
- 本人を問い詰めること(証拠を隠されるおそれがあります)。
- PCのファイルを開いたり、整理したりすること。
ラクーン探偵社の企業向け調査:探偵の目線 × デジタルフォレンジック × GPS
社内不正や情報漏えいは、デジタルの痕跡と、現実の行動の両方を押さえなければ、全体像が見えません。ラクーン探偵社は、デジタルフォレンジック・サイバー調査を手がける株式会社アライアと提携し、探偵の目線とデジタル解析を組み合わせた調査を提供しています。
探偵の目線:人の動きを押さえる
素行調査、行動確認、尾行調査などで、対象者の社外での行動や接触の事実を記録し、報告書にまとめます。状況によっては、探偵仕様の特殊カメラによるリモート調査も組み合わせます。
デジタルフォレンジック:端末・クラウド・SNSに残るデータを保全・解析
アライア社との協力のもと、PCやスマートフォン、クラウド、SNSに残るデータを、証拠として使える手順で保全し、解析します。削除されたファイルの復元、いつ・誰が・どの端末から機密ファイルにアクセスしたかの確認、USBやクラウド、私用メールなどを通じた持ち出しの痕跡の確認などが対象です。端末の状態やデータの残り方によっては、復元できない場合もあります。
GPS:資産・車両の位置管理という、セキュリティ対策
アライア社のGPSトラッカー「ALAIA GPS」を、企業のセキュリティ対策として活用しています。たとえば、社有車や、貸与している機材、持ち出しが想定される備品などの位置管理です。導入にあたっては、対象が自社の所有物であることや、従業員への周知など、適切な運用の整理をご案内します。他人の車や持ち物に、承諾なくGPSを取り付ける行為は、2021年のストーカー規制法の改正で規制の対象になっており、当社では行いません。
デジタルと物理を組み合わせて、事実を積み上げる
デジタルフォレンジックで「社内でデータを持ち出した痕跡」を確認し、あわせて、探偵の調査で「社外での接触や行動」を記録する。この2つの証拠を組み合わせることで、憶測ではなく、事実にもとづいた判断がしやすくなります。ただし、調査の結果をお約束するものではありません。実現が難しい内容については、その旨を率直にお伝えします。
少しでも違和感があれば、早めにご相談ください
「退職予定の社員の動きが最近おかしい」「機密データへの不自然なアクセスの記録がある」「自社の情報が外部に漏れている気がする」。こうした段階で構いません。データが上書きされ、証拠が失われる前に、まずはご相談ください。ご相談は無料で、匿名でも承ります。365日24時間、お電話またはフォームで受け付けています。
電話:048-933-9980(365日24時間受付)